La disponibilità della connettività internet è ormai un requisito essenziale nelle aziende, ma anche per i privati che spesso non disdegnano di associare una linea di backup a quella principale di casa.
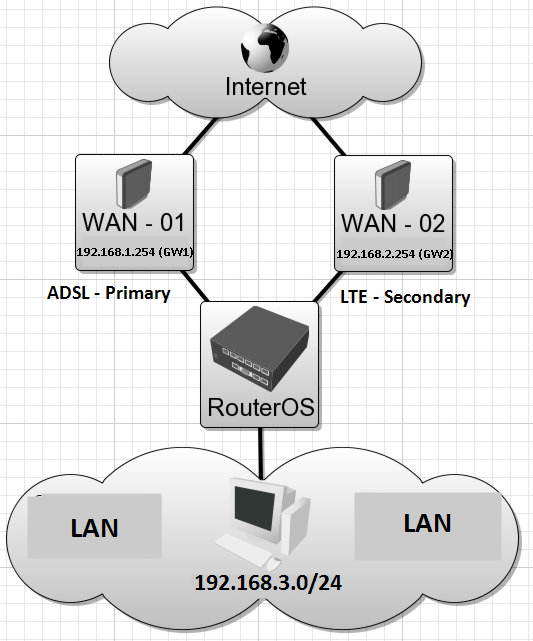
Nel caso delle routerboard gestire il failover su più linee di uscita è piuttosto semplice. Nel nostro caso per semplificare la comprensione della configurazione immaginiamo di avere questo scenario, con la ether1 sulla WAN Principale ADSL e la ether2 sulla WAN Secondaria, connessa ad un modem LTE e la rete locale sulla LAN ether3.
La configurazione per la nostra routerboard:
- ether1–> WAN1 (IP GW1 192.168.1.254)
- ether2–> WAN2 (IP GW2 192.168.2.254)
- ether3–> LAN (IP 192.168.3.1/24)
[admin@MikroTik-MASTER] > /ip address print
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK INTERFACE
0 ;;; defconf
1 192.168.1.1/24 192.168.1.0 ether1-WAN1
2 192.168.2.1/24 192.168.2.0 ether2-WAN2
3 192.168.3.1/24 192.168.3.0 ether3-LAN
A questo punto impostare il failover sulla nostra routerboard è semplice. Disponiamo di due percorsi verso Internet: uno è il principale e, se si interrompe, il traffico passa al secondario. Quando il principale torna disponibile, il router lo riutilizza automaticamente.
Prima di tutto: il NAT
Poiché la LAN usa indirizzi privati, serve il masquerade su entrambe le WAN. Senza queste regole la rete locale non naviga, né sulla linea principale né su quella di backup:
/ip firewall nat
add chain=srcnat out-interface=ether1-WAN1 action=masquerade comment="NAT WAN1"
add chain=srcnat out-interface=ether2-WAN2 action=masquerade comment="NAT WAN2"
Simple Failover: la configurazione più semplice
Il gateway primario (preferito) è 192.168.1.254 e il gateway secondario (di backup) è 192.168.2.254. Le rotte si impostano così:
/ip route
add gateway=192.168.1.254 distance=1 check-gateway=ping comment="Primary WAN1"
add gateway=192.168.2.254 distance=2 comment="Secondary WAN2"
Omettendo il parametro dst-address, la rotta è quella predefinita (0.0.0.0/0).
Funziona perché, tra più rotte verso la stessa destinazione, RouterOS usa quella con la distanza (distanza amministrativa, cioè la preferenza) più bassa. Finché il router riceve risposta ai ping verso 192.168.1.254, la rotta con distanza 1 è attiva e viene usata. Se 192.168.1.254 smette di rispondere, quella rotta è contrassegnata come non disponibile e il traffico passa alla rotta con distanza 2, cioè 192.168.2.254. Quando 192.168.1.254 torna a rispondere, il router riutilizza la rotta principale.
Recursive Failover: perfezioniamo la configurazione
Il metodo semplice ha un limite: verifica solo il dispositivo adiacente, cioè il modem o router collegato alla WAN. Finché risponde, il percorso è considerato attivo. Se il guasto è più a monte (ad esempio la linea ADSL è caduta ma il modem risponde), il router non se ne accorge e non passa alla linea di backup.
La soluzione è la rotta ricorsiva, che usa come gateway un indirizzo remoto per verificare l’intero percorso verso Internet. Serve un IP molto affidabile da controllare; qui usiamo il DNS di Google 8.8.8.8:
/ip route
add dst-address=8.8.8.8 gateway=192.168.1.254 scope=10 comment="Validate Primary"
add gateway=8.8.8.8 distance=1 check-gateway=ping comment="Primary WAN1"
add gateway=192.168.2.254 distance=2 comment="Secondary WAN2"
- Prima riga: crea una rotta host verso 8.8.8.8 attraverso il gateway principale 192.168.1.254. Il valore
scope=10è necessario: la rotta di default ricorsiva può appoggiarsi solo a rotte con scope non superiore al propriotarget-scope(10 per default). Le rotte statiche hanno scope 30, quindi senzascope=10il gateway 8.8.8.8 non verrebbe risolto. - Seconda riga: la rotta di default primaria ha come gateway 8.8.8.8 e distanza 1. Con
check-gateway=pingil router fa il ping a 8.8.8.8: se non risponde, la rotta è considerata inattiva. - Terza riga: la rotta secondaria è invariata rispetto al metodo semplice.
Quando 8.8.8.8 non risponde ai ping, la rotta principale è contrassegnata come inattiva e il traffico usa la secondaria. Il router continua a pingare 8.8.8.8 attraverso la WAN1 e, quando risponde di nuovo, torna alla rotta principale.
Scegliere bene l’IP da controllare
Se l’indirizzo di controllo non risponde, il router passa alla linea di backup anche quando la linea principale funziona. Per questo:
- scegliere un IP molto affidabile che risponda ai ping (8.8.8.8, 1.1.1.1 o un indirizzo del proprio provider);
- per maggiore sicurezza si possono usare due destinazioni diverse, ognuna con la propria rotta host e la propria rotta ricorsiva, in modo che il failover scatti solo se entrambe non rispondono.
Limitazioni di questa soluzione
L’IP scelto come destinazione è raggiungibile solo attraverso la WAN1: la rotta host lo vincola a quel gateway. Se la linea principale è inattiva, quell’indirizzo non è raggiungibile dal router. Di conseguenza, se si usa 8.8.8.8 come obiettivo del failover, non va usato anche come server DNS del router, altrimenti la risoluzione dei nomi cade proprio quando serve la linea di backup. Meglio configurare come DNS un altro indirizzo, ad esempio 8.8.4.4 o 1.1.1.1.
Il cambio di linea comporta anche un cambio di indirizzo IP pubblico: le connessioni aperte cadono, e le VPN verso l’esterno devono essere in grado di riconnettersi usando la nuova WAN.
Prestazioni
Quando il percorso principale si interrompe, il router impiega circa 20–30 secondi per considerare perse le risposte ai ping e passare al secondario (il tempo dipende dai parametri di check-gateway e dalla versione di RouterOS). Quando i ping tornano a ricevere risposta, il ritorno al percorso principale avviene in pochi secondi.
Per verificare lo stato delle rotte:
/ip route print
/ip route print where dst-address=0.0.0.0/0
La rotta principale attiva è contrassegnata con A (active); se la linea cade, la rotta con distanza 1 perde il flag A e compare quella con distanza 2.